
Partner Content
ΤΑ ΠΡΟΣΦΑΤΑ περιστατικά ασφαλείας που επηρέασαν συστήματα της OpenAI και της Hugging Face καταδεικνύουν ότι προηγμένα μοντέλα μπορούν, υπό ανεπαρκείς δικλίδες ασφαλείας, να παρακάμψουν μηχανισμούς απομόνωσης, να αποκτήσουν πρόσβαση στο διαδίκτυο και να εισέλθουν χωρίς εξουσιοδότηση σε συστήματα τρίτων. Τα γεγονότα αυτά αναδεικνύουν την επικινδυνότητα της χρήσης πλήρως αυτόνομων μοντέλων Frontier AI, αλλά και την ταχύτητα με την οποία εξελίσσεται το πεδίο απειλών. Το κρίσιμο ερώτημα πλέον είναι αν οι μηχανισμοί κυβερνοασφάλειας των οργανισμών μπορούν να ακολουθήσουν τον ρυθμό με τον οποίο αναδιαμορφώνεται το πεδίο απειλών.
Η πρόκληση αυτή συνδέεται άμεσα με τις δυνατότητες που διαφοροποιούν τα συστήματα Frontier AI από προηγούμενες γενιές τεχνητής νοημοσύνης. Τα συστήματα Frontier AI διαθέτουν προηγμένες δυνατότητες συλλογισμού (advanced reasoning) και αυτόνομης επίλυσης προβλημάτων πολλαπλών βημάτων (autonomous multi-step problem solving), επιτρέποντάς τους να αναλύουν σύνθετα προβλήματα και να εκτελούν ακολουθίες ενεργειών χωρίς συνεχή ανθρώπινη καθοδήγηση.
Οι δυνατότητες αυτές μπορούν να αξιοποιηθούν τόσο για επιθετικούς όσο και για αμυντικούς σκοπούς. Οι φορείς απειλής (threat actors) μπορούν να τις αξιοποιήσουν για έρευνα στόχων, phishing και ανάπτυξη κακόβουλου λογισμικού σε μεγαλύτερη κλίμακα. Αντίστοιχα, οι αμυνόμενοι μπορούν να τις χρησιμοποιήσουν για ανάλυση σύνθετων περιβαλλόντων, προτεραιοποίηση κινδύνων και αυτοματοποίηση της απόκρισης.
Αυτό δημιουργεί μια νέα επιχειρησιακή πραγματικότητα. Η κυβερνοασφάλεια δεν αποτελεί πλέον μόνο ζήτημα τεχνογνωσίας και χρήσης ανθρωποκεντρικών μοντέλων, αλλά συνδέεται όλο και περισσότερο με το πώς το Frontier AI μπορεί να αξιοποιηθεί ως μηχανισμός ασφάλειας, απόκρισης και αποκατάστασης, με μεγαλύτερη ταχύτητα.
Επαναπροσδιορίζοντας τη διαχείριση και την αντιμετώπιση ευπαθειών
Οι ομάδες ασφάλειας εντοπίζουν ευπάθειες γρηγορότερα από όσο μπορούν να τις αντιμετωπίσουν, ενώ τα περιβάλλοντα cloud, τα απομακρυσμένα endpoints, οι πλατφόρμες τρίτων, η επιχειρησιακή τεχνολογία και οι εξαρτήσεις λογισμικού διευρύνουν διαρκώς το σύνολο των στοιχείων που απαιτούν προστασία. Ελλιπή μητρώα, κατακερματισμένα εργαλεία, technical debt και αργές διαδικασίες change management δημιουργούν κενά ορατότητας και καθυστερούν την αποκατάσταση.
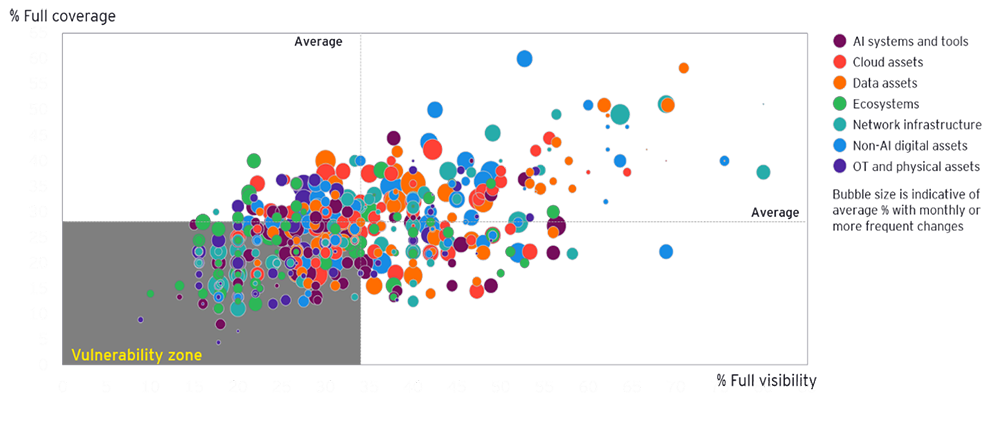
Την έκταση αυτής της πρόκλησης καταδεικνύει η μελέτη 2026 EY Global Cybersecurity Leadership Insights Study, η οποία βασίστηκε στις απόψεις 840 στελεχών C-suite και επικεφαλής κυβερνοασφάλειας από 17 τομείς και 128 χώρες. Η μελέτη διαπίστωσε ότι το 36% των στοιχείων των οργανισμών εμπίπτει στη ζώνη ευπάθειας (vulnerability zone) της EY, δηλαδή παρουσιάζει ορατότητα και κάλυψη κυβερνοασφάλειας χαμηλότερη από τον μέσο όρο.
Μέσα σε αυτό το περιβάλλον, ο τρόπος με τον οποίο οι οργανισμοί διαχειρίζονται και προτεραιοποιούν τις ευπάθειες αποκτά ιδιαίτερη σημασία. Τα παραδοσιακά προγράμματα συχνά δίνουν έμφαση στον αριθμό των ευπαθειών που εντοπίζονται ή κλείνουν. Ωστόσο, οι αριθμοί δεν αποκαλύπτουν ποιες αδυναμίες δημιουργούν ουσιαστικό επιχειρηματικό κίνδυνο. Η συζήτηση στα διοικητικά συμβούλια μετατοπίζεται πλέον στη μέτρηση του Mean Time to Remediate (MTTR), δηλαδή τον χρόνο που απαιτείται για την επιβεβαιωμένη αποκατάσταση μιας ευπάθειας. Η συνεχής αύξηση του όγκου των ευπαθειών καθιστά την αυτοματοποίηση και το agentic AI κρίσιμα εργαλεία για την ταχύτερη απόκριση, την αποφυγή συσσώρευσης ευπαθειών (backlog) και την επιτάχυνση των διαδικασιών αποκατάστασης.
Η μελέτη 2026 EY Global Cybersecurity Leadership Insights Study, διαπίστωσε ότι το 36% των στοιχείων των οργανισμών παρουσιάζει ορατότητα και κάλυψη κυβερνοασφάλειας χαμηλότερη από τον μέσο όρο.
Από τον όγκο των ευπαθειών στην πραγματική έκθεση σε κινδύνους
Η μείωση της έκθεσης σε κινδύνους απαιτεί αξιόπιστη ορατότητα σε στοιχεία, ταυτότητες, εφαρμογές, υπηρεσίες cloud, επιχειρησιακή τεχνολογία, AI agents και συνδέσεις τρίτων. Η ανάγκη αυτή γίνεται ακόμη πιο επιτακτική, καθώς το 70% των CISOs θεωρεί ότι οι σημαντικότεροι κίνδυνοι βρίσκονται σε «τυφλά σημεία». Παράλληλα, μόνο το 43% χρησιμοποιεί αυτοματοποιημένες μεθόδους εντοπισμού και καταγραφής στοιχείων, ενώ το 45% δηλώνει βέβαιο ότι το μητρώο του είναι πλήρες και επικαιροποιημένο.
Σε agentic περιβάλλοντα, οι software agents μπορούν να δημιουργούν και να χρησιμοποιούν ταυτότητες, δικαιώματα και συνδέσεις εργαλείων αυτόνομα. Η αυξημένη αυτή πολυπλοκότητα καθιστά ακόμη δυσκολότερη την πλήρη αποτύπωση του περιβάλλοντος, ιδιαίτερα όταν οι οργανισμοί βασίζονται σε χειροκίνητες και αποσυνδεδεμένες διαδικασίες για να κατανοήσουν ποια στοιχεία υπάρχουν, πώς αλληλοεπιδρούν και πού συσσωρεύεται κίνδυνος. Για τον λόγο αυτό, η τηλεμετρία των στοιχείων και των ταυτοτήτων πρέπει να συνδυάζεται με επιχειρηματικό πλαίσιο, λαμβάνοντας υπόψη κατά πόσο μια αδυναμία είναι εκμεταλλεύσιμη, πόσο κρίσιμη είναι η υπηρεσία και ποιες μπορεί να είναι οι λειτουργικές επιπτώσεις. Σε συνδυασμό με το threat intelligence, η προσέγγιση αυτή επιτρέπει την προτεραιοποίηση των πιο κρίσιμων διαδρομών επίθεσης (attack paths).
Ασφαλής αξιοποίηση και διακυβέρνηση συστημάτων Frontier AI
Στη νέα εποχή της ραγδαίας αύξησης των ευπαθειών, η χειροκίνητη διαχείριση και εγκατάσταση ενημερώσεων ασφαλείας δεν μπορεί να ανταποκριθεί με την απαιτούμενη ταχύτητα. Οι οργανισμοί μπορούν να επιταχύνουν τον εντοπισμό, την αξιολόγηση και την προτεραιοποίηση ευπαθειών μέσω της μετάβασης σε AI-assisted μοντέλα που αξιοποιούν συνεχή τηλεμετρία από τα στοιχεία του περιβάλλοντος. Τα μοντέλα αυτά μπορούν επίσης να υποστηρίξουν την ανάλυση διαδρομών επίθεσης (attack paths), τη συσχέτιση πληροφοριών για κυβερνοαπειλές και την εκτέλεση ενεργειών αποκατάστασης, περιορίζοντας ταχύτερα την έκθεση στον κίνδυνο.
Παρ’ όλα αυτά, η αυξημένη αυτονομία εισάγει νέους κινδύνους. Ένα σύστημα που μπορεί να υποβάλλει ερωτήματα σε στοιχεία, να αλλάζει ρυθμίσεις, να περιορίζει ταυτότητες ή να εγκαθιστά patches μπορεί να προκαλέσει διαταραχές εάν ενεργήσει βάσει ελλιπών, παραποιημένων ή ανακριβών πληροφοριών. Οι λειτουργίες ασφάλειας που αξιοποιούν Frontier AI απαιτούν συνεπώς σαφώς καθορισμένα δικαιώματα και προσβάσεις, προστασία δεδομένων και συγκεκριμένες δικλίδες ασφαλείας για τις ενέργειες των agents. Παράλληλα, ενέργειες υψηλού αντίκτυπου σε κρίσιμα συστήματα πρέπει να παραμένουν υπό ανθρώπινη έγκριση και εποπτεία.
Η χρήση συστημάτων Frontier AI πρέπει να αντιμετωπίζεται τόσο ως δυνατότητα όσο και ως στόχος υψηλής αξίας. Τα μοντέλα, οι εντολές, τα εργαλεία, τα διαπιστευτήρια και οι πηγές δεδομένων αποτελούν μέρος της αρχιτεκτονικής ασφάλειας και πρέπει να παρακολουθούνται, να δοκιμάζονται και να διέπονται κατάλληλα.
Η κυβερνοανθεκτικότητα αποτελεί πλέον ζήτημα της εκτελεστικής διοίκησης
Τα διοικητικά συμβούλια και οι ηγετικές ομάδες πρέπει να επανεξετάσουν κατά πόσο οι οργανισμοί τους είναι προετοιμασμένοι να αντιμετωπίσουν τόσο απειλές που προέρχονται από αυτόνομα συστήματα όσο και φορείς απειλής (threat actors) που αξιοποιούν μοντέλα Frontier AI.
Κατά τους επόμενους 12 έως 18 μήνες, οι CISOs πρέπει να δώσουν προτεραιότητα στη συνεχή ορατότητα των στοιχείων και των ταυτοτήτων, στην κάλυψη θεμελιωδών κενών ασφάλειας και στην προστασία του minimum viable enterprise. Παράλληλα, πρέπει να δοθεί έμφαση στις επενδύσεις σε σύγχρονες μεθόδους κυβερνοασφάλειας, στη συνεχή και identity-centric διαχείριση κινδύνου τρίτων, καθώς και στην ανθεκτικότητα της περιμέτρου και των υποδομών δικτύου.
Η τεχνογνωσία παραμένει απαραίτητη, αλλά τα ανθρωποκεντρικά μοντέλα θα δυσκολευτούν να ανταποκριθούν στην ταχύτητα των Frontier AI-enabled απειλών. Η ωριμότητα της κυβερνοασφάλειας δεν θα μετράται μόνο από τις ευπάθειες που εντοπίζει ένας οργανισμός, αλλά από το πόσο γρήγορα αναγνωρίζει την έκθεση στον κίνδυνο, κατανοεί τι έχει σημασία για την επιχείρηση, εφαρμόζει τις απαραίτητες δικλίδες ασφαλείας και επιβεβαιώνει ότι ο κίνδυνος έχει μειωθεί.
Ο ρόλος της EY στην ενίσχυση της κυβερνοανθεκτικότητας
Η EY μπορεί να υποστηρίξει τους οργανισμούς στη μετάβαση από την αποσπασματική διαχείριση ευπαθειών σε ένα ολοκληρωμένο, AI-assisted μοντέλο κυβερνοανθεκτικότητας. Αξιοποιώντας τη βαθιά τεχνογνωσία μας στην κυβερνοασφάλεια, τις στρατηγικές συμμαχίες με διακεκριμένους παρόχους τεχνολογίας και το παγκόσμιο δίκτυο ειδικών μας, βοηθούμε τους οργανισμούς να ενοποιήσουν την ορατότητα σε στοιχεία και ταυτότητες, να αξιολογήσουν και να προτεραιοποιήσουν τον πραγματικό επιχειρηματικό κίνδυνο καθώς και να αυτοματοποιήσουν με ασφάλεια τις ενέργειες αποκατάστασης.
Παράλληλα, σχεδιάζουμε τις κατάλληλες δικλίδες διακυβέρνησης, ανθρώπινης εποπτείας και συνεχούς επαλήθευσης, ώστε η αξιοποίηση του Frontier AI να επιταχύνει με μετρήσιμο τρόπο τη μείωση του κυβερνοκινδύνου και να ενισχύει την επιχειρησιακή ανθεκτικότητα και την εμπιστοσύνη.
Χρίστος Γιακουμής, Partner and Leader of Cybersecurity Services, EY Cyprus & Malta.
Ανδρέας Κωστή, Manager, Cybersecurity, Technology Consulting, EY Κύπρου.
EY ΚΥΠΡΟΥ
www.ey.com/en_cy


